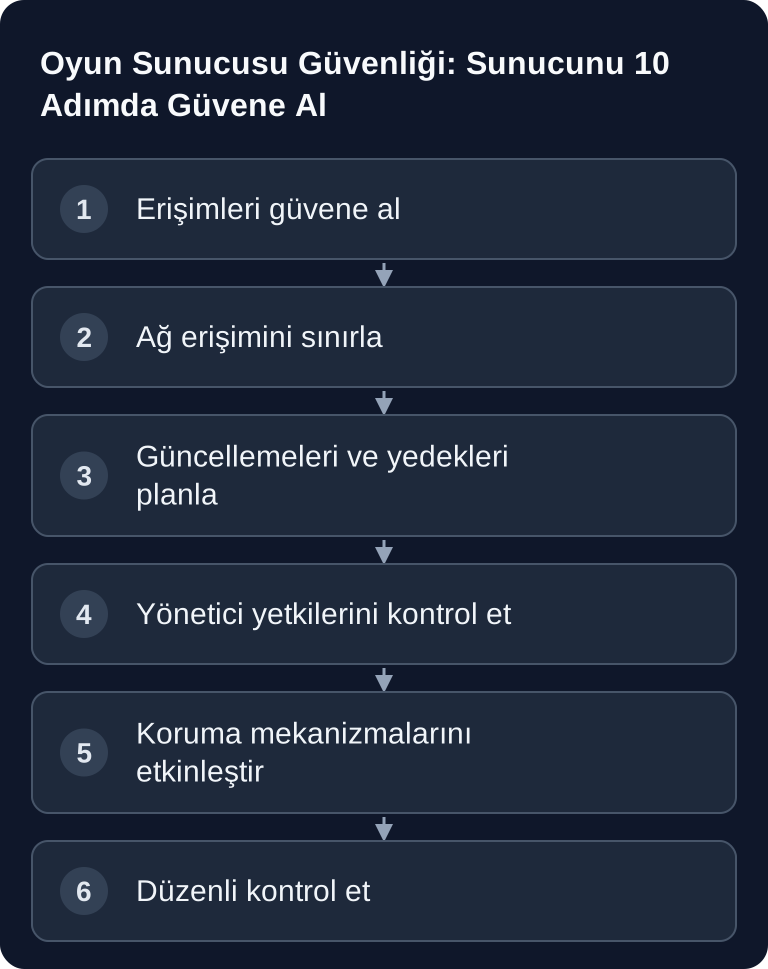
Güvenli bir oyun sunucusu tek bir ayarla oluşmaz; düzgün erişimler, sınırlandırılmış portlar, güncel yazılım, güvenilir yedekler ve izlenebilir yönetici işlemleriyle oluşur. Aşağıdaki kontrol listesi, kanıtlanmamış koruma vaatlerinde bulunmadan tipik riskleri azaltmana yardımcı olur. Birçok oyun sunucusuna uyar, ancak her zaman oyuna, mod kurulumuna ve barındırma ortamına göre uyarlanmalıdır.
Güvenlik hedefini belirle
Tek tek seçenekleri değiştirmeden önce neyin korunacağını kısaca netleştir: kayıt dosyaları, yapılandırma dosyaları, yönetici yetkileri, RCON erişimi, mod dosyaları ve sunucunun erişilebilirliği. game-serverhosting gibi ücretli bir çoklu oyun barındırma hizmetinde ayrıca şeffaf işletim süreçleri de önemlidir: Kimin erişimi olduğunu, hangi değişikliklerin yapıldığını ve sorun çıktığında nasıl temiz bir duruma döneceğini takip edebilmelisin.
Başka bir sağlayıcıdan geçiş yapıyorsan önce verileri ve yapılandırmaları yedekle. Uygun hazırlığı ZAP-Hosting'den game-serverhosting'e oyun sunucusu taşıma rehberinde bulabilirsin.
En önemli 10 güvenlik önlemi
1. Güçlü parolalar kullan
Panel, yönetici hesabı, RCON, SFTP ve veritabanı erişimleri için ayrı ayrı parolalar kullan. Yeniden kullanılan bir parola, tek bir hizmet ele geçirildiğinde birden fazla sistemi savunmasız bırakır. Resmi NIST yönergesi SP 800-63B, uzun ve tahmin edilmesi zor gizli bilgileri önerir ve zayıf, öngörülebilir parolalara karşı uyarır: güncel NIST SP 800-63B
❌ admin123
❌ password
✅ Kf8#mP2$xQ9!nL4w (rastgele, 16+ karakter)
Parolalarını bir parola yöneticisinde sakla ve yönetici erişimlerini sohbet geçmişleri, ekran görüntüleri veya herkese açık destek talepleri üzerinden paylaşma. Bir yönetici ekipten ayrılırsa ilgili parolaları hemen değiştir.
2. RCON parolasını değiştir
RCON, oyuna bağlı olarak kapsamlı oyun sunucusu komutlarına izin verir, ancak otomatik olarak bir işletim sistemi kabuğu değildir. Sunucunun RCON'u gerçekten sunup sunmadığını kontrol et, RCON etkinse kendi parolanı belirle ve erişimi kısıtla. Örneğin Minecraft RCON otomatik olarak şifreli iletim yapmaz; bu nedenle yalnızca güçlü bir parola kullanmak korumalı bir bağlantının yerini tutmaz.
Kendi RCON parolanı belirle, amacını belgele ve erişimi mümkünse bilinen IP'lerle ya da barındırma paneliyle sınırla. Valheim yönetiyorsan Valheim sunucu komutları (Admin Commands) rehberi, izin verilen işlemleri bilinçli şekilde planlamana yardımcı olur.
3. Güvenlik duvarını yapılandır
Yalnızca gerekli portları aç. Her ek hizmet saldırı yüzeyini büyütür ve hata aramayı zorlaştırır. Portları açmadan önce önce ilgili oyunun veya üreticinin resmi belgelerini kontrol et.
| Ne | Port | Protokol |
|---|---|---|
| Oyun | Oyuna bağlı | TCP/UDP |
| RCON | Oyuna bağlı | TCP |
| SSH | 22 | TCP |
| SFTP | 2022 | TCP |
RCON, SSH ve SFTP yönetim erişimleridir. Gerekenden daha geniş açık olmamalıdırlar. Barındırma panelin dosya yönetimini, konsolu ve yeniden başlatmaları güvenilir şekilde kapsıyorsa doğrudan kabuk erişimine kalıcı olarak ihtiyaç duymayabilirsin.
4. Yazılımı güncel tut
Sunucu yazılımını düzenli olarak güncel tut. Bu, eklentiler, modlar ve işletim sistemi güncellemeleri için de geçerlidir. Özellikle modlar eski kütüphaneler, hatalı yetkiler veya uyumsuz yapılandırmalar getirebilir. Bu yüzden güncellemeleri aktif bir oyun oturumunun ortasında değil, bir bakım penceresinde planla.
- Sunucu yazılımını düzenli güncelle
- Eklentileri/modları güncel tut
- İşletim sistemi güncellemelerini uygula
Büyük değişikliklerden önce sürümleri, değiştirilen dosyaları ve zamanı not et. Böylece bir hatadan sonra nedenin oyun güncellemesi, bir mod ya da yapılandırma değişikliği olup olmadığını daha hızlı daraltabilirsin.
5. Yedek oluştur
Yedekler güvenliğin yerini tutmaz, ancak zararı sınırlar. Dünyaları, kayıt dosyalarını, yapılandırma dosyalarını, beyaz listeleri, yasak listelerini ve önemli mod dosyalarını yedekle. Bir yedek, ancak nasıl geri yükleyeceğini biliyorsan işe yarar.
- Otomatik günlük yedekler
- Her büyük güncellemeden önce manuel yedek
- Yedekleri farklı bir yerde sakla
En az bir yedeği düzenli olarak ayrı bir kopyaya geri yükleyerek test et. Başarılı bir indirme yalnızca aktarımı kanıtlar; dünyanın, envanterlerin ve harici verilerin eksiksiz geri yüklenebildiğini kanıtlamaz. Dünya ilerlemesi olan kooperatif kurulumlarında bu özellikle önemlidir, örneğin bir Valheim sunucusu kiralama ve kurma durumunda.
6. Yönetici yetkilerini sınırla
Yönetici olarak yalnızca güvenilir kişileri ata. Kademeli yetkiler kullan. Etkinlikleri yöneten her kişinin sunucu dosyalarına, RCON'a veya ödeme ve sözleşme alanlarına tam erişimi olması gerekmez. Sistem bu rolleri destekliyorsa moderasyonu, teknik yönetimi ve hesap yönetimini birbirinden ayır.
Basit bir erişim listesi tut: isim, rol, erişim nedeni ve son kontrol tarihi. Eski yöneticileri "belki ileride lazım olur" diye bırakmak yerine hemen kaldır.
7. Anti-cheat'i etkinleştir
Anti-cheat şüpheli davranışları azaltabilir, ancak iyi bir yönetimin yerini tutmaz. Yalnızca oyuna uygun olan ve oyun ya da sunucu ekosistemi tarafından desteklenen sistemleri etkinleştir.
- VAC (CS2, TF2)
- BattlEye (uygun ARK sürümünü ve sunucu yapılandırmasını kontrol et)
- Easy Anti-Cheat (diğerlerinin yanı sıra Rust; Facepunch EAC yardımı)
- Sunucu tarafı anti-cheat eklentileri
Etkinleştirdikten sonra meşru oyuncuların hâlâ bağlanabildiğini kontrol et. Bazı modlar, istemciler veya başlatma parametreleri anti-cheat ile çakışabilir. Bu yüzden nelerin etkinleştirildiğini ve oyuncuların hata mesajlarını nereye bildirmesi gerektiğini belgele.
8. Sunucu IP'sini koru
Bir alan adı, oyun adresini akılda kalıcı ve yönetilebilir tutar. Ancak DNS kaydı sunucu IP'sini açığa çıkarabilir; bir oyun sunucusunu gizlemez ve DDoS saldırısını engellemez. Bir olay durumunda, ani bir IP veya node değişikliğini hazır bir çözüm saymak yerine, etkilenen protokolü ve filtrelemeyi işletmeci ile birlikte kontrol edersin.
Yönetim portlarını asla herkese açık sunucu açıklamalarında yayınlama. Topluluk siteleri için normalde oyun adresi yeterlidir. RCON, SSH veya SFTP bilgileri yalnızca bunlara gerçekten ihtiyaç duyan kişilere verilmelidir.
9. Loglamayı etkinleştir
Daha sonra izlemen gereken olaylar için logları etkinleştir. İyi loglar hile şüphesinde, yanlış yapılandırmalarda, çökmelerde ve belirsiz yönetici işlemlerinde yardımcı olur.
Tüm önemli olayları logla:
- Oyuncu girişleri/çıkışları
- Yönetici işlemleri
- Hatalar ve çökmeler
Logların sonsuza dek büyümesine izin vermemeye dikkat et. Sistemin destekliyorsa rotasyon veya düzenli temizlik kur. Hassas verileri gereksiz yere uzun süre saklama ve token, IP ya da özel bilgi içeren log alıntılarını yalnızca kısaltılmış halde paylaş.
10. Düzenli kontrol
Güvenlik bir bakım sürecidir. Ayda bir kısa bir kontrol planla: açık portlar, yönetici listesi, eklenti sürümleri, yeni hata mesajları ve yedek durumu. Büyük güncellemelerden sonra ayrıca oyuna katılımın, yönetici komutlarının, yedeklerin ve yeniden başlatmaların hâlâ çalışıp çalışmadığını test etmelisin.
- Logları aylık kontrol et
- Bilinmeyen yöneticileri kaldır
- Eklenti denetimi yap
Sonucu kontrol et
Güvenlik önlemlerinden sonra sunucuyu hem oyuncu hem yönetici gözünden test etmelisin. Normal bir oyuncu olarak bağlan, oyuna katılımı kontrol et ve ardından bilinçli olarak yalnızca gerçekten ihtiyaç duyduğun yönetici işlevlerini test et. Yetkisiz kullanıcıların yönetici komutları çalıştıramadığını, yedeklerin oluşturulduğunu ve ilgili işlemlerin logda göründüğünü kontrol et.
Teknik kontrol için değişiklikleri izlenebilir kılman önemlidir: tarih, amaç, etkilenen dosya ve beklenen sonuç. Böylece dağınık bir ayarlar topluluğu, işletilebilir bir sürece dönüşür.
Sorun giderme
Bir güvenlik duvarı değişikliğinden sonra oyuncular artık bağlanamıyorsa önce oyun portunu, protokolü ve query portunu resmi oyun belgelerine göre kontrol et. Port aralıklarının tamamını toptan açma; eksik izni hedefli şekilde düzelt.
RCON çalışmıyorsa önce kullanılabilirliğini, parolasını, portunu, protokolünü ve bind adresini kontrol et. Daha sonra aktif kalacak kısa test parolalarından kaçın. Ele geçirilmiş bir hesaptan şüphelenirsen ayrıca mevcut hesap işlevleriyle aktif oturumları, API token'larını ve kayıtlı anahtarları iptal edersin; yalnızca parola değişikliği her sistemde tüm erişimleri geçersiz kılmaz. Geri yüklemeden önce logları yedekle ve temizlenmiş durumu önce kısıtlı erişimle başlat.
Loglar hiçbir yönetici işlemi göstermiyorsa ya loglama aktif değildir, yanlış log yolu kullanılıyordur ya da oyun bu olayları beklenen dosyaya kaydetmiyordur. Bu durumda var olmayan bir kontrolü varsaymak yerine sınırı belgelersin.
FAQ
Kiralanmış bir oyun sunucusunda yine de güvenliği yapılandırmam gerekir mi?
Evet. Barındırma altyapı işini senin üzerinden alır, ancak parolalar, yönetici yetkileri, modlar, yedekler ve birçok oyun seçeneği senin sorumluluğunda kalır. Bir olayın hızlıca sınırlanıp sınırlanamayacağını çoğu zaman tam da bu ayarlar belirler.
Güçlü bir RCON parolası yeterli mi?
Hayır. Güçlü bir RCON parolası önemlidir ama yeterli değildir. Ek olarak erişimi sınırla, yazılımı güncel tut, yönetici işlemlerini logla ve artık ihtiyaç duyulmayan yetkileri kaldır.
Yedekleri ne sıklıkla kontrol etmeliyim?
Otomatik yedekleri düzenli olarak kontrol etmeli ve büyük güncellemelerden önce manuel olarak tamamlamalısın. Ara sıra test amaçlı geri yükleme yapmak mantıklıdır, çünkü çalışan bir geri yüklemesi olmayan yedek, acil durumda pek işe yaramaz.
Tüm anti-cheat sistemlerini etkinleştirmeli miyim?
Hayır. Yalnızca oyunun için öngörülen ve mod kurulumunla çalışan anti-cheat sistemlerini etkinleştir. Çok fazla uyumsuz koruma modülü bağlantı sorunlarına veya yanlış alarmlara neden olabilir.
Bir yönetici hesabı ele geçirilirse ne yapmalıyım?
Erişimi hemen iptal et, etkilenen parolaları değiştir, logları kontrol et ve şüpheli dosya değişikliklerinde temiz bir yedeği geri yükle. Ardından tüm yönetici yetkilerini ve paylaşılan erişim bilgilerini yeniden değerlendirmelisin.